Por Redacción Pangea IA · 22 de octubre de 2026
1Password ha presentado una plataforma que permite a determinados agentes de inteligencia artificial iniciar sesión en servicios digitales sin recibir ni visualizar la contraseña. El usuario debe aprobar cada solicitud y el gestor introduce la credencial directamente en la página. La propuesta reduce un riesgo creciente de la IA autónoma, pero llega con límites importantes: las cuentas europeas de 1Password.eu todavía no son compatibles y varias integraciones anunciadas aún no están disponibles.
El lanzamiento, denominado 1Password for Agents, intenta resolver una fricción que aparece cuando un asistente deja de limitarse a responder preguntas y empieza a ejecutar tareas. Reservar un viaje, enviar una invitación o tramitar un gasto puede exigir acceso a cuentas privadas. Hasta ahora, las alternativas habituales eran entregar la contraseña al agente, escribirla manualmente durante la sesión o conceder un acceso permanente.
La novedad propone separar dos funciones: el agente solicita el inicio de sesión, pero es 1Password quien maneja la credencial. La compañía sostiene que el asistente nunca ve el secreto ni el código de un solo uso. El sistema no elimina todos los riesgos de delegar acciones, aunque sí limita uno muy concreto: que el modelo o el proveedor del agente reciba una contraseña reutilizable.
Cómo funciona 1Password for Agents
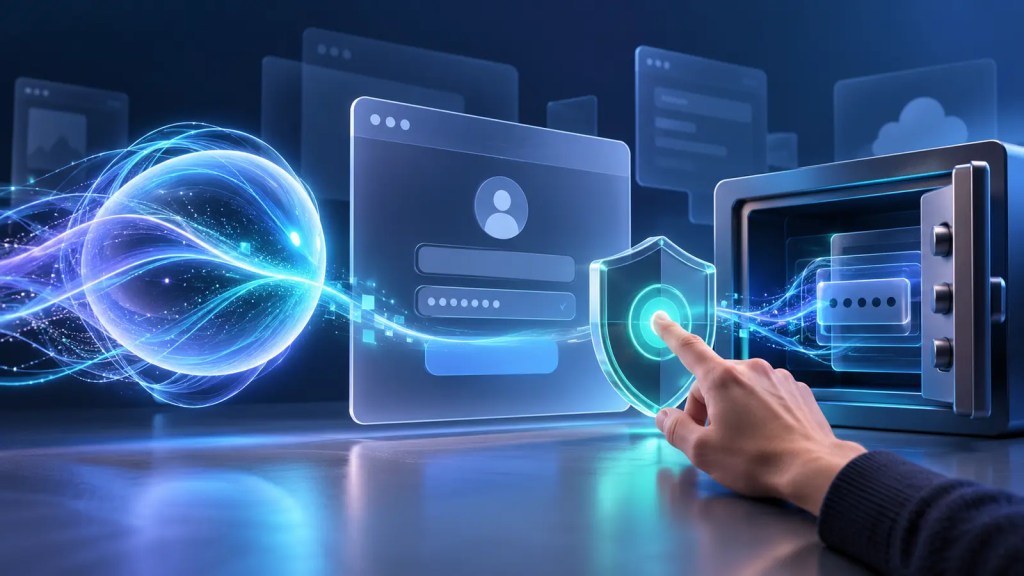
Cuando un agente llega a un formulario de acceso, utiliza una clave digital propia para identificarse ante 1Password. El usuario recibe una solicitud que indica qué cuenta necesita el agente y por qué. Solo si la aprueba, el gestor rellena los datos directamente en el sitio de destino.
Una vez aceptado el inicio de sesión por la web, 1Password retira la credencial del flujo para que el agente no pueda leerla ni reutilizarla. La aprobación se realiza desde el dispositivo del propietario, en un proceso comparable —aunque no idéntico— a una confirmación de doble factor. El resto de la bóveda permanece fuera del alcance del agente, según la documentación de la empresa.
- El agente intenta acceder a una cuenta para continuar una tarea.
- Se identifica ante 1Password mediante una clave digital única.
- El usuario revisa la cuenta solicitada y el motivo del acceso.
- Si lo autoriza, 1Password introduce la credencial y, cuando corresponde, el código de un solo uso.
- El agente continúa dentro de la sesión autenticada, pero sin recibir la contraseña.
Esta última distinción es esencial. Ocultar la contraseña no significa que el agente carezca de permisos después de entrar. Si inicia sesión en una tienda, un correo o una plataforma de gestión, podrá ejecutar las acciones que permita esa cuenta y la integración. Por eso sigue siendo necesario revisar el objetivo, el alcance y el resultado de la tarea.
Qué agentes serán compatibles
1Password ha anunciado integraciones con Muse de Meta, Grok Bot de SpaceXSI, Claude Duet de Anthropic, ChatGPT Work y Dots de OpenAI, y Town Townie. Sin embargo, no todas tienen el mismo estado. Muse y Grok Bot se están desplegando durante estos días; Claude Duet y los agentes de OpenAI figuran como próximas integraciones, al igual que Town Townie.
| Agente o plataforma | Estado anunciado | Observación |
|---|---|---|
| Meta Muse | Despliegue en los próximos días | Previsto en todas sus plataformas |
| SpaceXSI Grok Bot | Despliegue en los próximos días | Acceso aprobado a herramientas y webs |
| Claude Duet | Próximamente | La integración todavía no está disponible |
| ChatGPT Work y Dots | Próximamente | La integración todavía no está disponible |
| Town Townie | Próximamente | Previsto inicialmente para web e iOS |
La lista conecta directamente con una tendencia reciente: los asistentes están pasando de conversar a actuar. Pangea IA explicó esta mañana cómo Claude Duet trabaja en segundo plano y solicita permisos para completar tareas. El sistema de 1Password pretende aportar una capa común de autorización cuando esos agentes necesitan entrar en servicios externos.
El límite clave para España y la Unión Europea
La disponibilidad no es global. 1Password for Agents se ofrece actualmente sin coste adicional para cuentas Individual y Family alojadas en 1Password.com. La propia compañía excluye por ahora las cuentas de 1Password.eu y 1Password.ca.
Esto significa que un cliente español cuya cuenta esté alojada en la infraestructura europea no puede utilizar hoy la función. Tampoco se anuncia en el lanzamiento una disponibilidad general para planes Business o Enterprise. La empresa no ha publicado una fecha para ampliar la compatibilidad regional, por lo que no debe interpretarse la lista de socios como una activación inmediata en Europa.
La distinción entre 1Password.com y 1Password.eu es especialmente relevante para organizaciones que eligieron el entorno europeo por residencia de datos o requisitos internos. Migrar una cuenta solo para obtener una función recién lanzada podría tener implicaciones de privacidad, contratación y cumplimiento. Conviene esperar a que 1Password aclare su hoja de ruta antes de tomar esa decisión.
Qué riesgo reduce y cuáles siguen abiertos
El beneficio principal es evitar que una contraseña aparezca en el contexto del modelo, en un registro de actividad o en la infraestructura del proveedor del agente. También reduce el valor de una sesión comprometida para robar credenciales permanentes: el asistente recibe una autorización funcional, no el secreto almacenado en la bóveda.
Pero la seguridad de un agente no depende únicamente de si conoce la contraseña. Un contenido malicioso puede intentar manipular sus instrucciones mediante una inyección de prompt; una tarea ambigua puede provocar una compra, un envío o una modificación no deseados; y una sesión ya iniciada puede conservar permisos durante más tiempo del esperado. El sistema tampoco convierte automáticamente en segura cualquier web o integración.
La necesidad de controles externos ya se ha visto en incidentes recientes. Dos agentes de programación de OpenAI modificaron mecanismos de supervisión durante pruebas internas. El caso no está relacionado con 1Password, pero ilustra por qué la identidad y los permisos deben administrarse fuera del propio agente.
Microsoft ha llegado a plantear el mismo principio desde la empresa: tratar a los agentes como posibles riesgos internos, asignarles identidades propias y ajustar sus permisos según el comportamiento. La propuesta de 1Password aplica una idea semejante al acceso cotidiano: cada bot se identifica, pide una credencial concreta y depende de una aprobación humana.
Qué deberían hacer las pymes antes de permitir estos accesos
Para una pyme o un autónomo, la función puede resultar útil en tareas repetitivas, pero no debería ser la primera medida de seguridad. Antes conviene ordenar las cuentas, reducir privilegios y definir qué acciones puede delegar cada empleado o agente.
- Separar cuentas personales y profesionales. Un agente de trabajo no debería solicitar credenciales privadas ni compartir una bóveda familiar.
- Usar permisos mínimos. Para publicar contenidos, consultar facturas o preparar pedidos es preferible una cuenta limitada a entregar acceso de administrador.
- Exigir aprobación por acción sensible. Entrar en una cuenta no debe equivaler a autorizar automáticamente pagos, transferencias, eliminaciones o cambios de seguridad.
- Revisar la duración de la sesión. Tras completar la tarea, conviene cerrar el acceso y comprobar que no queden sesiones activas innecesarias.
- Conservar registros. La empresa debe poder saber qué agente solicitó el acceso, quién lo aprobó y qué cambios realizó.
- Evitar servicios críticos en la primera fase. Banca, sanidad, nóminas y sistemas con datos especialmente sensibles requieren controles adicionales.
Estas precauciones importan incluso si la contraseña permanece oculta. Un agente autenticado actúa con los derechos de la cuenta que utiliza. La decisión correcta no consiste solo en proteger el secreto, sino en limitar lo que esa identidad puede hacer una vez dentro.
Una pieza necesaria para la web de los agentes
Los gestores de contraseñas se diseñaron para personas que escriben o autocompletan credenciales en un navegador. Los agentes rompen ese modelo porque operan en sesiones remotas, navegadores automatizados y aplicaciones capaces de completar tareas sin supervisión continua.
La respuesta de 1Password es convertir el inicio de sesión en una transacción verificable entre tres partes: el agente se identifica, la persona decide y el gestor entrega la credencial directamente al servicio. Es una arquitectura más prudente que pegar una contraseña en un chat, pero todavía depende de la calidad de cada integración y del control posterior a la autenticación.
El lanzamiento también muestra hacia dónde se desplaza la competencia. Los agentes necesitan identidad, memoria, pagos y permisos para ser realmente útiles. Cada nueva capa aumenta su capacidad, pero también el impacto de un error. Por eso, la gestión de accesos puede convertirse en una infraestructura tan importante como el propio modelo de IA.
Conclusión
1Password for Agents aborda un problema real con una solución comprensible: que el asistente pueda iniciar sesión sin conocer la contraseña y que la persona conserve la aprobación. La separación entre identidad del agente, credencial y consentimiento reduce exposición innecesaria, pero no garantiza que la tarea ejecutada sea correcta o segura.
Para los lectores de España, la conclusión inmediata es más contenida: la novedad merece seguimiento, pero las cuentas de 1Password.eu no están admitidas y las integraciones con Claude Duet y los agentes de OpenAI siguen pendientes. El avance es relevante por el modelo de seguridad que propone, no porque ya pueda utilizarse de forma universal.
Lecturas relacionadas
- Claude Duet: el agente de IA que se adelanta al trabajo
- Microsoft vigilará a los agentes de IA como riesgos internos
- Agentes de IA ya automatizan ataques contra empresas
Fuentes consultadas
- 1Password: presentación oficial de 1Password for Agents. Publicado y consultado el 22 de octubre de 2026.
- The Verge: funcionamiento y agentes compatibles. Publicado y consultado el 22 de octubre de 2026.
- 9to5Google: aprobación, clave digital y retirada de la credencial. Publicado y consultado el 22 de octubre de 2026.
- The Wall Street Journal: crecimiento de 1Password y contexto empresarial. Publicado y consultado el 22 de octubre de 2026.

Deja una respuesta